
Útmutató
AI-szolgáltató jóváhagyása ügyvédi irodában: ellenőrzőlista
Egy rövid adatlap is elég lehet, ha a munkatárs megérti belőle, melyik felületen, milyen adattal és milyen feladatra használhatja az eszközt. Kitölthető minta.
Az AI-eszköz irodai jóváhagyása akkor használható, ha egy munkatárs megérti belőle: melyik felületen, milyen adatokkal, milyen feladatot végezhet, és mikor kell segítséget kérnie. Egy kis irodában ehhez elegendő lehet egy rövid adatlap. Az alábbi minta ajánlott belső eljárás; nem önálló jogszabályi minősítés vagy megfelelőségi tanúsítvány.
A jóváhagyás tárgya konkrét használati eset legyen. Például: „nyilvános jogszabályból kérdéssor készítése a kijelölt munkaterületen”, nem általában „ChatGPT használata”.
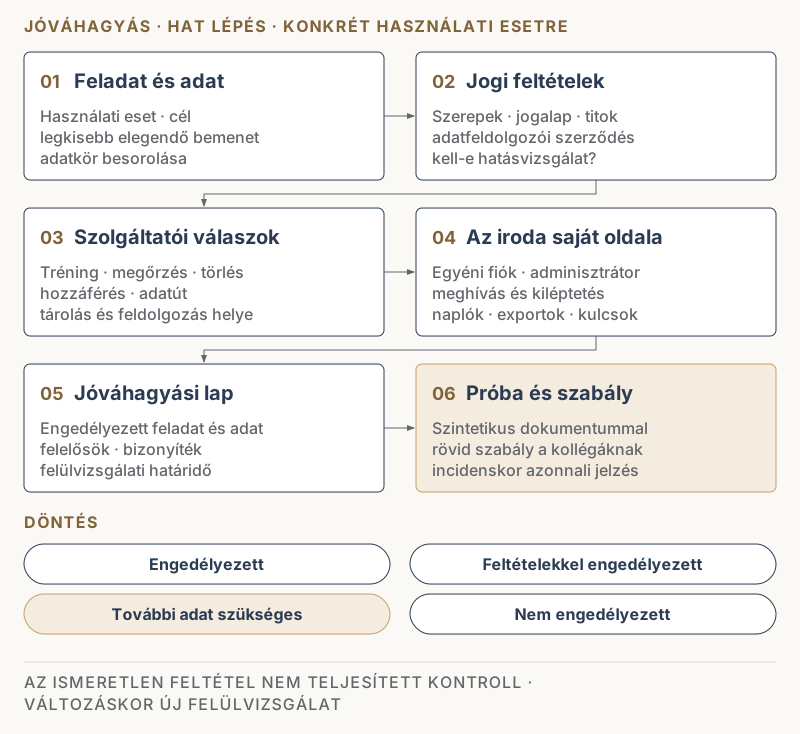
- Feladat és adatHasználati eset · legkisebb elegendő bemenet · adatkör.
- Jogi feltételekSzerepek · jogalap · titok · adatfeldolgozói szerződés · hatásvizsgálat.
- Szolgáltatói válaszokTréning · megőrzés · törlés · hozzáférés · adatút · tárolás és feldolgozás helye.
- Az iroda saját oldalaEgyéni fiók · adminisztrátor · meghívás és kiléptetés · naplók, exportok, kulcsok.
- Jóváhagyási lapEngedélyezett feladat és adat · felelősök · bizonyíték · felülvizsgálat.
- Próba és szabálySzintetikus teszt · rövid szabály · incidenskor azonnali jelzés · döntés: engedélyezett, feltételekkel, további adat szükséges vagy nem engedélyezett.
1. Határozzuk meg a feladatot és az adatot
Írjuk le, miért van szükség az AI-ra, és mi a legkisebb elegendő bemenet. Egy kikötés átfogalmazásához gyakran nincs szükség a teljes szerződésre. A feladat mellett szerepeljen a szakmai ellenőrzést végző személy és a végleges dokumentum tárolási helye.
| Adatkör | Kérdés a döntéshez |
|---|---|
| Nyilvános vagy szintetikus anyag | Tartalmaz-e mégis személyes adatot vagy nem nyilvános részletet? |
| Kitakart ügykivonat | Azonosítható-e az ügyfél más körülményekből? |
| Belső sablon vagy üzleti információ | Milyen titoktartási, szerződéses korlát érvényes? |
| Teljes ügyirat, különleges vagy bűnügyi személyes adat | Mi indokolja a feltöltést, és milyen külön feltételeket kell teljesíteni? |
A kitakarás nem feltétlenül anonimizálás. A személyhez visszakapcsolható adatok kezelését nem teszi korlátlanná egy helyettesítő név. EDPB: adatbiztonság és anonimizálás.
2. Rendezzük a jogi feltételeket
Személyes adat esetén dokumentáljuk, ki határozza meg az adatkezelés célját és eszközeit, illetve ki jár el más utasítására. A szolgáltató adatfeldolgozói megállapodása fontos, de a szerepeket a tényleges működés alapján kell megállapítani. EDPB: adatkezelő vagy adatfeldolgozó.
Az értékelés legalább ezekre térjen ki:
- cél, szükségesség, adattakarékosság és jogalap;
- különleges, illetve bűnügyi személyes adatok esetén a további feltételek;
- érintetti tájékoztatás és joggyakorlás;
- adatfeldolgozói szerződés, további adatfeldolgozók és harmadik országbeli továbbítás;
- szükséges-e adatvédelmi hatásvizsgálat.
A vonatkozó keretet különösen a GDPR 5–6., 9–10., 13–14., 28., 35. és 44–49. cikke adja. Hatásvizsgálat nem minden AI-használatnál automatikus, hanem a jogszabályi feltételek, így a várható magas kockázat alapján szükséges. GDPR, EDPB megfelelési útmutató.
Az ügyvédi titok és a megbízásból eredő korlátozások külön vizsgálandók. Ezeket nem helyettesíti sem az ügyfél általános hozzájárulása, sem a szolgáltató biztonsági marketingje. A kapcsolódó kérdéseket az ügyvédi titokról szóló bevezetési útmutató bontja ki.
3. Kérjünk konkrét szolgáltatói válaszokat
A csomag, csatorna és régió nélkül adott válasz ne zárjon le kérdést. Rögzítsük az ellenőrzés dátumát és a forrás pontos helyét. A főbb szolgáltatók termékenkénti kiindulópontjait az AI-szolgáltatók adatkezelési összehasonlítása gyűjti össze.
| Vizsgálandó | Elfogadhatóan konkrét válasz tartalma |
|---|---|
| Modellfejlesztés | Prompt, feltöltött fájl és válasz felhasználása; beállítások és kivételek |
| Megőrzés | Külön időtartam a beszélgetésre, fájlra, naplóra és mentésre |
| Törlés | Mi indítja, mire terjed ki, milyen kivételek maradnak? |
| Hozzáférés | Irodai és szolgáltatói szerepkörök, támogatás és biztonsági felülvizsgálat |
| Adatút | Alkalmazás, modell, további adatfeldolgozó, kereső és csatlakoztatott eszköz |
| Földrajz | Tárolás, feldolgozás és távoli hozzáférés külön megjelölve |
Például a ChatGPT Business tárolási régiója nem határozza meg a feldolgozás helyét; a szolgáltató amerikai biztonsági naplókról és ideiglenes prompt-/válaszmásolatról is ír. A régiómezőbe ezért nem elegendő azt írni, hogy „Európa”. A tárolás és a feldolgozás helyének különbségét az EU-hostolt és az EU-only feldolgozásról szóló cikk bontja ki. Business tárolási feltételek.
4. Ellenőrizzük az iroda saját oldalát
Legyen külön felhasználói fiók, kijelölt adminisztrátor, szabályozott meghívás és kiléptetés. A közös munkaterület nem jelenti azt, hogy minden kollégának minden ügyet látnia kell.
API-integrációnál a fejlesztő mutassa meg, hol marad dokumentum vagy prompt a saját alkalmazásban. Nézzük meg a hibajelentéseket, naplókat, exportokat és a hozzáférési kulcsok kezelését is. Egy szolgáltatói törlés nem törli az iroda által letöltött másolatot.
5. Töltsük ki a jóváhagyási lapot
| Mező | Kitöltendő tartalom |
|---|---|
| Szolgáltatás | Termék, csomag, URL, fiók vagy munkaterület, szerződő fél |
| Engedélyezett feladat | Konkrét használati eset és cél |
| Engedélyezett adatok | Adatkör és kötelező előkészítés |
| Tiltott használat | Kizárt adatok, integrációk és továbbítások |
| Jogi értékelés | Szerepek, jogalap, titoktartás, szerződés és szükséges vizsgálatok hivatkozása |
| Adatkezelés | Tréning, megőrzés, hozzáférés és régió dokumentált feltételei |
| Felelősök | Döntéshozó, rendszergazda, szakmai ellenőr, incidenskapcsolattartó |
| Bizonyíték | Forrás, dátum, szerződéses pont és ellenőrzött beállítás |
| Döntés | Engedélyezett / feltételekkel engedélyezett / további adat szükséges / nem engedélyezett |
| Felülvizsgálat | Határidő és rendkívüli felülvizsgálatot indító változás |
A „további adat szükséges” döntés mellé kerüljön felelős és következő lépés. Az ismeretlen feltételt ne értékeljük automatikusan teljesített kontrollként.
6. Próbáljuk ki, majd ismertessük a szabályt
Szintetikus dokumentummal próbáljuk ki a feltöltést, megosztást, törlést, exportot és felhasználó eltávolítását. A felületen eltűnő fájl nem bizonyítja minden szolgáltatói háttérmásolat törlését; a teszt eredményét ennek megfelelően rögzítsük.
A szakmai próbában ne csak a megfogalmazást nézzük: helyes-e a forrás, a hatály, a kivétel és a következtetés? Egy jól szerkesztett téves válasz nem sikeres pilot.
A munkatársak egy rövid szabályt kapjanak a használható felületről, megengedett adatokról és hibajelzésről. Új modell, integráció, adatfajta vagy szerződéses változás esetén vizsgáljuk felül az engedélyt.
Téves feltöltésnél rögzítsük a történteket, korlátozzuk a hozzáférést, és azonnal vonjuk be a felelőst. Személyesadat-incidens esetén külön értékelendő a hatósági bejelentés és az érintettek tájékoztatása; a 72 órás határidő nem általános várakozási idő. EDPB: adatvédelmi incidensek.
A kitöltött lap akkor hasznos, ha a döntés végrehajtható: a kolléga pontosan tudja, mit tehet, a felelős pedig vissza tudja keresni, milyen feltételekre épült az engedély.
Ügyenkénti munkaterület, átlátható adatkezeléssel.
A LegalEase-ben az iratok, a beszélgetések és a hozzáférések ügyenként maradnak együtt, így az irodai adatkezelési döntések a napi munkában is betarthatók.