
Útmutató
Ügyvédi titok és generatív AI: bevezetés előtti kérdéslista irodáknak
Mielőtt az iroda bármit feltölt, tudnia kell, hová kerül az adat és ki fér hozzá. Kérdéslista a titoktartás, a GDPR és a szolgáltatói feltételek átnézéséhez.
Generatív AI bevezetésekor a legfontosabb kérdés nem az, hogy a rendszer tud-e szerződést összefoglalni. Hanem az, hogy pontosan milyen adat hagyja el az iroda ellenőrzött környezetét, ki férhet hozzá, milyen célból kezelik, és hogyan marad meg az ügyvédi szakmai kontroll. A teljes ügyirat egy chatablakba másolása kényelmesnek tűnhet, de az ügyvédi titok, a személyes adatok és az ügyfél üzleti érdekei miatt nem kezelhető pusztán technikai kísérletként.
A magyar ügyvédi tevékenységről szóló törvény ügyvédi titok védelmére vonatkozó szabályai irányadóak [1]. Emellett a személyes adatot érintő használatnál a GDPR elvei — különösen a jogszerűség, célhoz kötöttség, adattakarékosság, bizalmasság és elszámoltathatóság — is alkalmazandók [2]. E jogi keretekből nem vezethető le egyetlen, minden szolgáltatásra érvényes igen vagy nem. A helyes következtetés a konkrét adatáramlás, szerződéses környezet és munkafolyamat vizsgálata.
Mi kerül ténylegesen az AI-rendszerbe?
Az első hiba gyakran az, hogy az iroda a dokumentumot egységes blokknak látja. Egy szerződés vagy peres irat azonban tartalmazhat természetes személyre vonatkozó adatot, különleges adatot, üzleti titkot, pénzügyi információt, kommunikációs részletet és ügyvédi titok körébe tartozó tényt. Az adatvédelem szempontjából a kérdés nem csak az, hogy a dokumentum neve „bizalmas”-e, hanem hogy egy konkrét személy azonosítható-e közvetlenül vagy közvetve.
Hasznos egy előzetes adatleltár. Mely mezők feltétlenül szükségesek a feladathoz? Egy idővonal készítéséhez például rendszerint nincs szükség minden személyazonosító adatra. Egy kikötés nyelvi szerkesztéséhez a felek neve és az ügylet teljes története gyakran elhagyható. Az adattakarékosság a GDPR 5. cikkében szereplő elv [2]; gyakorlati értelemben ez azt jelenti, hogy a bemenetet a célhoz kell szűkíteni, nem pedig utólag remélni, hogy a nagyobb feltöltés nem okoz problémát [4].
Az álnevesítés és az anonimizálás sem varázsszó. Az álnevesített adat továbbra is személyes adat lehet, ha az azonosítás megfelelő további információval lehetséges. Az anonimizálás minőségét a konkrét adatkészlet, összekapcsolhatóság és környezet szerint kell értékelni. Ha kétség van, az irodának személyes adatként kell kezelnie a kérdést, és nem szabad az álcímke mögé rejteni a kockázatot.
A szolgáltató és az adatáramlás vizsgálata
Mielőtt eszközt jóváhagynak, ne csak a felületet próbálják ki. Szerezzék be és mentsék el az aktuális szerződési feltételeket, adatkezelési tájékoztatót, adatfeldolgozási feltételeket, biztonsági leírást és a választott csomag beállításaira vonatkozó dokumentációt. Ezekből kell megérteni, történik-e tárolás, mennyi ideig, milyen régióban, kik az alfeldolgozók, használható-e a tartalom modellfejlesztésre, illetve miként gyakorolhatók a törlési és hozzáférési jogok. A tréningkizárás és az adatmegőrzés különbségét a „nem használjuk tréningre” és az adatmegőrzés viszonyáról szóló cikk bontja ki, a válaszok rögzítéséhez pedig az AI-szolgáltató jóváhagyási ellenőrzőlistája ad kitölthető sablont.
A GDPR 28. cikke az adatfeldolgozó igénybevételének feltételeit rendezi [2]. A konkrét szerepek — adatkezelő, közös adatkezelő vagy adatfeldolgozó — nem állapíthatók meg kizárólag egy szolgáltatás elnevezéséből. Ha az iroda személyes adatok kezelésére kíván külső AI-szolgáltatást igénybe venni, a szereposztást, jogalapot, érintetti tájékoztatást és szerződéses alapot a saját folyamatához kell értékelnie; szükség esetén adatvédelmi szakértő bevonásával.
A határokon átnyúló adattovábbítás is külön vizsgálati pont lehet. A GDPR V. fejezete az EU-n kívüli továbbítás feltételeit tartalmazza [2]. Nem lehet abból kiindulni, hogy egy európai nyelvű felület vagy egy európai értékesítő automatikusan minden adatkezelést az EGT-ben tart. A dokumentált szolgáltatói információt és a tényleges konfigurációt kell összevetni. Az európai adattárolás nem jelent automatikusan EU-n belüli feldolgozást; ennek okait az EU-hostolt és az EU-only AI különbségéről szóló cikk részletezi.
Hozzáférés, emberi kontroll és irodai fegyelem
A titokvédelem nem oldható meg kizárólag szerződéssel. Az irodán belüli jogosultságok is meghatározzák a kockázatot. Célszerű egyéni, nem megosztott felhasználói fiókokat, szerepkör szerinti hozzáférést és szükség szerinti jogosultságot alkalmazni, ahol az eszköz ezt támogatja. A kilépő kollégák hozzáférésének lezárása, a többtényezős hitelesítés, az eszközlista és a használati napló mind a szervezési kontroll része lehet.
A kimenet is lehet bizalmas. Egy AI által készített összefoglaló, feladatlista vagy tervezet hibásan is eljuthat rossz címzetthez, illetve téves tényt emelhet ki. Ezért a külső kommunikáció előtt az ügyvédnek vagy kijelölt felülvizsgálónak a tartalmat, címzettet, csatolmányt és jogi állításokat egyaránt ellenőriznie kell. Az AI Act emberi felügyeletre vonatkozó követelményei különösen a rendelet szerinti magas kockázatú rendszereknél jelennek meg [3]; irodai jó gyakorlatként ettől függetlenül is indokolt egyértelműen kijelölni a döntéshozót.
A dolgozók rövid, konkrét oktatása többet érhet egy általános tiltásnál. Ismerjék a jóváhagyott eszközöket, a tiltott bemeneti adatokat, az ügyazonosítás szabályát, a forrásellenőrzési kötelezettséget és azt, hogy kihez fordulhatnak bizonytalanság vagy incidens esetén. A szabály csak akkor használható, ha egy asszisztens vagy ügyvédjelölt is el tudja dönteni belőle, mit tehet egy sürgős feladatnál.
Bevezetés előtti kérdéslista
Ezt a kérdéssort egy iroda beszerzés, próba vagy új használati eset előtt végigveheti:
- Cél: pontosan mi a feladat, és miért szükséges hozzá AI?
- Bemenet: milyen személyes adat, üzleti titok vagy ügyvédi titok kerülhet a rendszerbe; mi hagyható el vagy takarható ki?
- Jogi szerepek: ki az adatkezelő, milyen szolgáltatói szerep állítható a szerződésből, és kell-e adatfeldolgozási megállapodás?
- Adatáramlás: hol történik a tárolás és feldolgozás, kik férnek hozzá, vannak-e alfeldolgozók vagy harmadik országbeli továbbítások?
- Megőrzés: meddig őrzik a bemenetet és kimenetet, hogyan kérhető törlés, és a törlés milyen korlátokkal jár?
- Hozzáférés: van-e egyedi fiók, szerepkör, többtényezős hitelesítés, kiléptetési rend és megfelelő naplózás?
- Kimeneti kontroll: ki ellenőrzi a tényeket, a jogi hivatkozásokat és az ügyfélnek szánt szöveget?
- Incidens és felülvizsgálat: kihez kerül a jelzés, ha hibás adatfeltöltés vagy rendellenes hozzáférés történik; mikor nézik át újra a beállításokat?
Az első jóváhagyott használati eset legyen szűk és visszafordítható. Például nyilvános vagy gondosan előkészített mintaszöveg szerkezeti elemzése alkalmasabb tanulási terep, mint egy folyamatban lévő, érzékeny ügy teljes iratanyaga. A próba során a résztvevők rögzíthetik, milyen adatot akartak volna átadni, mit hagytak ki, milyen hibát találtak a kimenetben, és mely belső szabály bizonyult bizonytalannak. Ebből frissíthető a kérdéslista.
Érdemes a szolgáltatóváltásra is felkészülni. Ha az iroda egy eszközt megszüntet, tudnia kell, hol vannak a feltöltött dokumentumok, hogyan exportálhatók a szükséges munkanyomok, kinek van még hozzáférése, és milyen törlési folyamat indul. Ez nem feltétlenül jelent jogszabályi előírást minden esetben, hanem a titokvédelmi és üzletmenet-folytonossági kontroll része. A beszerzéskor rögzített kilépési terv később csökkenti a bizonytalanságot.
Az iroda szabályzatának ki kell térnie a magánfiókok használatára is. Egy munkatárs saját, nem adminisztrált előfizetése mellett az iroda nem feltétlenül látja a beállításokat, a hozzáféréseket vagy a megőrzési feltételeket. Ezért a jóváhagyott használatot célszerű az iroda által kezelt fiókhoz és dokumentált konfigurációhoz kötni. A szabály megsértésének bejelentését ne hibáztatás, hanem gyors kárcsökkentés kövesse: az érintett tartalom, hozzáférés és szolgáltatói folyamat felmérése.
A dokumentumfeltöltés előtt működő egyszerű „megállási pont” sok hibát megelőzhet. A felhasználó kérdezze meg magától: szükséges-e ez az eredeti fájl; jóváhagyott-e az eszköz; van-e kevésbé érzékeny kivonat; és ki ellenőrzi majd a választ? Ha a válasz bizonytalan, ne feltöltés közben szülessen döntés. A kijelölt irodai kapcsolattartó vagy partner rövid egyeztetése rendszerint kisebb teher, mint egy utólag feltárt, bizalmas adatot érintő incidens kezelése.
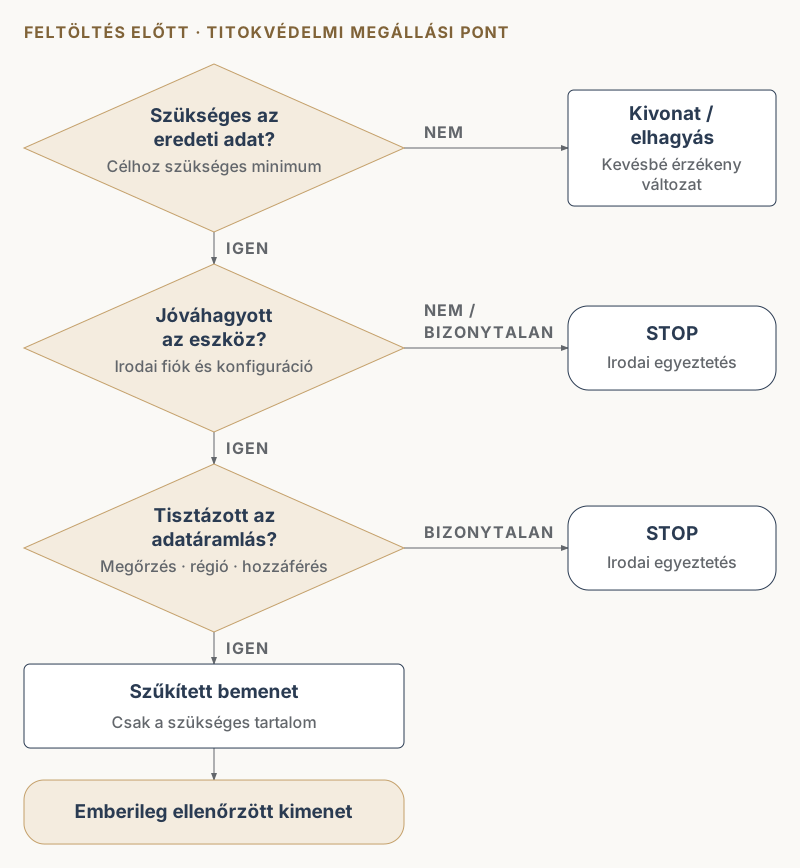
- Szükséges az eredeti adat?Célhoz szükséges minimum.Nem → kivonat vagy elhagyásKevésbé érzékeny változat.
- Jóváhagyott az eszköz?Irodai fiók és konfiguráció.Nem / bizonytalan → STOPIrodai egyeztetés a feltöltés előtt.
- Tisztázott az adatáramlás?Megőrzés · régió · hozzáférés.Bizonytalan → STOPIrodai egyeztetés a feltöltés előtt.
- Szűkített bemenetCsak a célhoz szükséges tartalom.
- Emberileg ellenőrzött kimenet
GYIK
Elég-e kitakarni a nevet a dokumentumból?
Nem feltétlenül. Egy ügylet, dátumkombináció, cégadat vagy ritka körülmény alapján az érintett még azonosítható lehet. A teljes adat- és kontextuskockázatot kell vizsgálni, nem csak egy azonosító mezőt.
Használható-e AI belső vázlat készítésére?
A feladat lehet alkalmas rá, de a bemenet jogszerűségét, titokvédelmét, szolgáltatói feltételeit és a kötelező emberi felülvizsgálatot előre tisztázni kell. A „belső” címke nem szünteti meg az adatátadás kockázatát.
Ki felel az AI által készített hibás e-mailért?
Az ügyfél felé küldött szakmai kommunikációt nem szabad a rendszer önálló döntéseként kezelni. A küldés előtt kijelölt emberi felülvizsgálat és jóváhagyás szükséges; a felelősségi kérdések konkrét körülményei külön elemzést igényelnek.
Következtetés
A generatív AI használata ügyvédi környezetben akkor közelíthető meg felelősen, ha az iroda előbb az adatot és a munkafolyamatot érti meg, és csak utána választ eszközt. Az adattakarékos bemenet, a dokumentált szolgáltatói vizsgálat, a szűk hozzáférés és az emberi jóváhagyás együtt ad használható kontrollt. Egy rövid, ismételhető kérdéslista segít abban, hogy a technikai kísérletből ne ellenőrizetlen titokvédelmi kockázat legyen.
Források
Ügyenkénti munkaterület, átlátható adatkezeléssel.
A LegalEase-ben az iratok, a beszélgetések és a hozzáférések ügyenként maradnak együtt, így az irodai adatkezelési döntések a napi munkában is betarthatók.